
03 SaaS智能客服多租户数据隔离方案
2026-11-17SaaS智能客服系统SaaS智能客服智能客服系统Java项目实战多租户
03 SaaS智能客服多租户数据隔离方案
1. 背景与目标
1.1 为什么要隔离
云梯是 SaaS 产品,几百上千家企业共用一套系统。
如果 A 企业的客户资料、会话记录、知识库能被 B 企业看到,就是安全事故,会让整个平台失去信任。
1.2 隔离目标
- 不可越权:任何用户只能访问自己企业的数据,技术上保证,不依赖开发自觉;
- 全链路覆盖:数据库、缓存、检索、向量库、文件、AI 记忆、消息队列,一层都不能漏;
- 平台可控:平台管理员/运营查看租户数据走受控通道,全部留痕;
- 可验证:有专门的跨租户安全测试,防回归。
一句话:隔离不是某个功能,而是系统的一条底线——所有代码、所有数据通路都必须遵守。
2. 隔离模型选型
2.1 三种模型对比
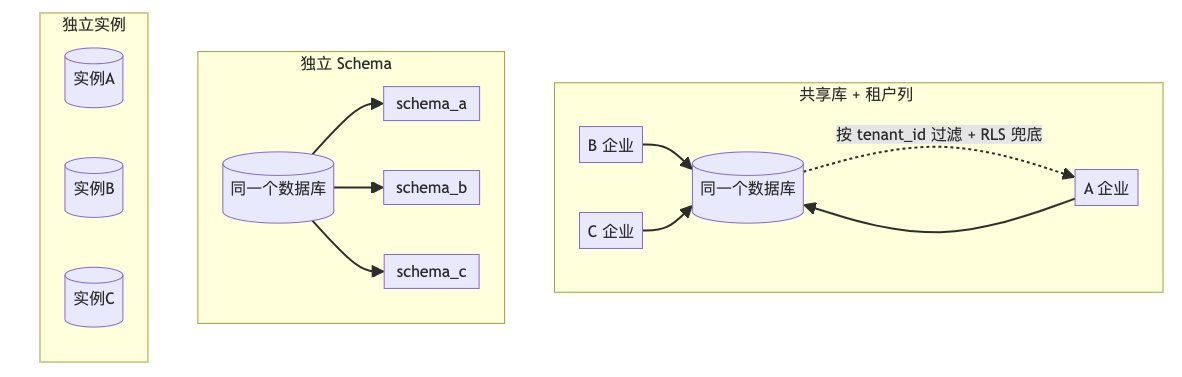
| 模型 | 怎么做 | 优点 | 缺点 | 适合谁 |
|---|---|---|---|---|
| 共享库 + 租户列 | 共用数据库,业务表带 tenant_id,查询强制过滤 | 成本最低、运维简单 | 需要强隔离机制 | 大多数客户(默认) |
| 独立 Schema | 同库不同 schema | 隔离更强、可单独备份 | 连接管理复杂 | 大客户、高合规行业 |
| 独立实例 | 每家一套数据库 | 最强隔离 | 成本高、运维重 | VIP 客户、私有化 |
2.2 推荐:混合模式 + 升级路径
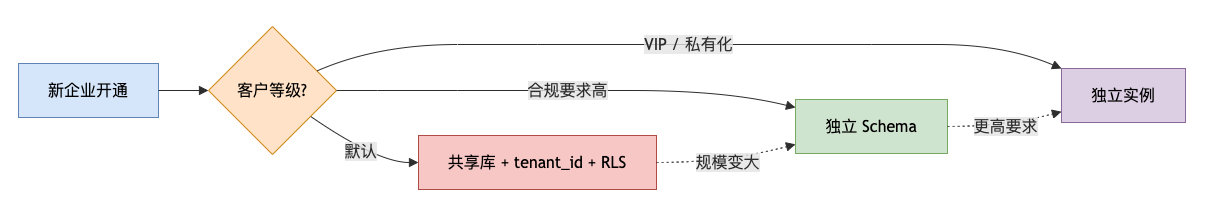
同一套代码支持三种模式,通过「租户等级」配置决定走哪种,升级时数据可迁移。
95% 的客户走共享库模式。
3. 总体隔离架构(全链路一张图)
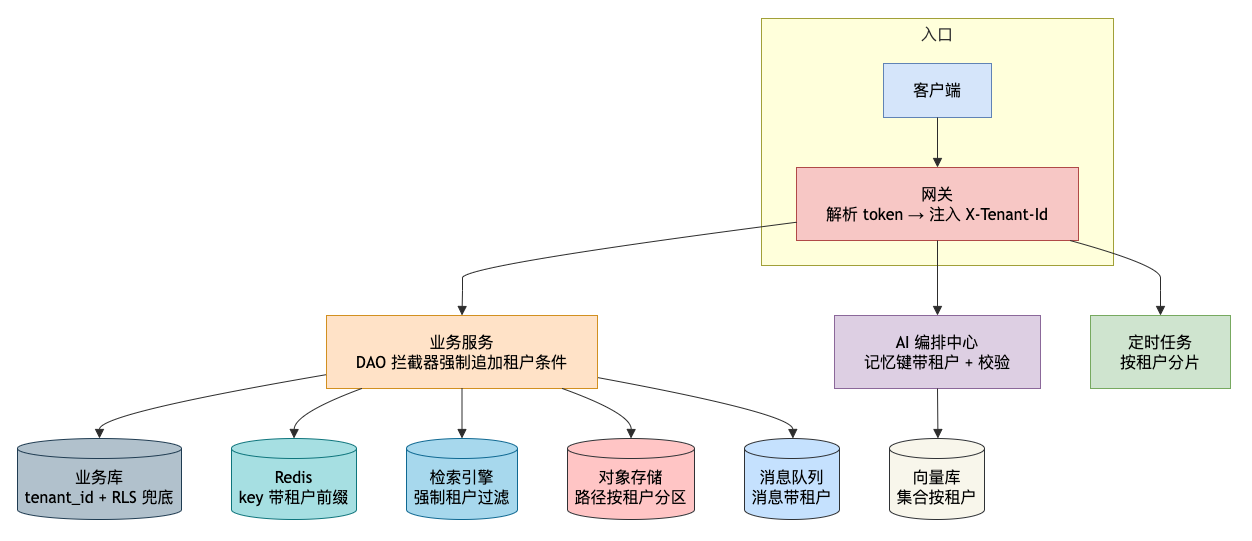
每一条数据通路都必须带租户标识,从入口到存储,任何一环漏掉都是漏洞。
4. 租户上下文:一切隔离的基础
4.1 什么是租户上下文
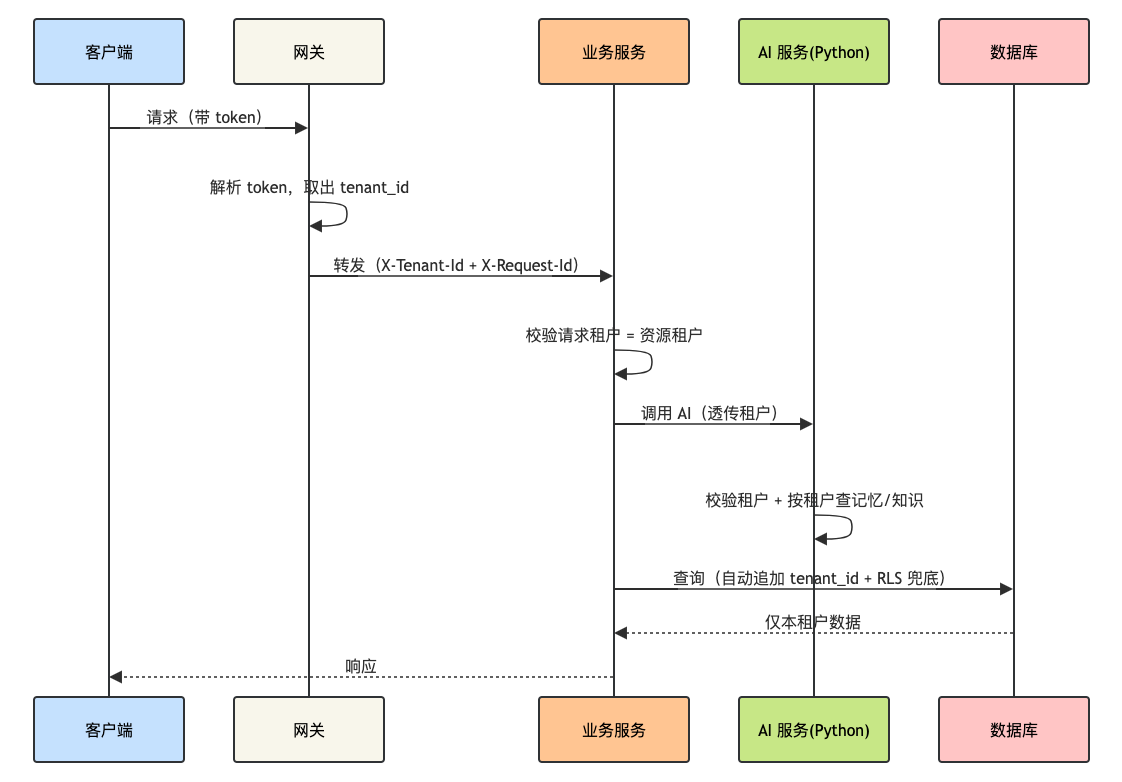
每个请求都要先回答「我是哪家企业的」,这个身份叫租户上下文。后续所有操作都带着它,像一串"钥匙串"贯穿整条链路。
4.2 传递时序图
4.3 硬性规则
- 任何业务请求,没有租户上下文一律拒绝;
- 服务间调用必须透传租户上下文,禁止伪造;
- 业务代码禁止写"无租户"的数据;
- 内部服务收到请求后校验「请求租户」与「资源租户」一致,不一致拒绝。
5. 各层隔离设计
5.1 数据库层(最重要)
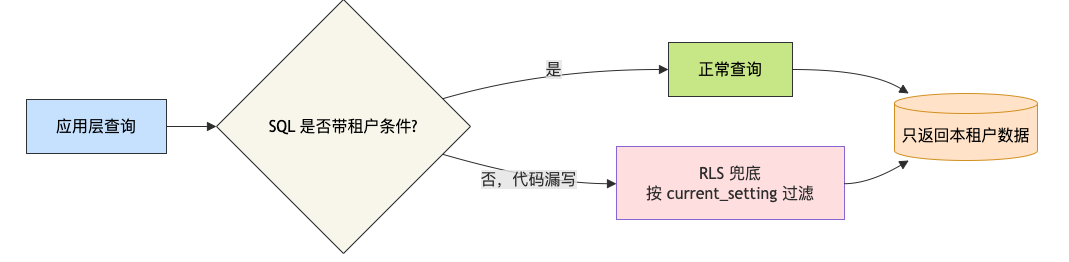
思路:每张业务表都带 tenant_id,应用层强制过滤 + 数据库 RLS 兜底。
RLS 工作原理图:
表结构约定:
CREATE TABLE sessions (
    id          BIGSERIAL PRIMARY KEY,
    tenant_id   VARCHAR(32)  NOT NULL,      -- 企业 ID
    session_no  VARCHAR(40)  NOT NULL,
    customer_id BIGINT       NOT NULL,
    status      VARCHAR(20)  NOT NULL,
    created_at  TIMESTAMPTZ  NOT NULL DEFAULT now(),
    UNIQUE (tenant_id, session_no)
);

-- PostgreSQL RLS:数据库层兜底锁
ALTER TABLE sessions ENABLE ROW LEVEL SECURITY;
CREATE POLICY sessions_tenant_isolation
    ON sessions
    USING (tenant_id = current_setting('app.tenant_id')::text);

-- 每次请求由连接池中间件统一设置
SELECT set_config('app.tenant_id', 'T-10086', false);
这样即使应用层漏写 WHERE tenant_id = ?,RLS 也会把不属于当前企业的行过滤掉,越权访问物理上做不到。
应用层双保险(DAO 拦截器):
// 伪代码:查询拦截器自动追加租户条件
@TenantAware
public <T> T query(...) {
    return doQuery(appendTenantFilter(sql, TenantContext.get()));
}分表:会话/消息等量大表按租户哈希或按月分表(详见 database-design.md 第 12 节)。
5.2 缓存层(Redis)
key 规范图:
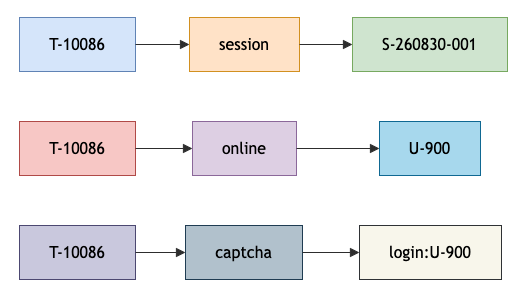
规范:{tenant_id}:{域}:{业务ID}
示例:T-10086:session:S-260830-001
      T-10086:online:U-900
T-10086:captcha:login:U-900- 巡检脚本检查 Redis 中是否存在无租户前缀的业务 key,发现即告警;
- 清理缓存按租户批量删除(
T-10086:*),禁止全库 flush; - 分布式锁也带租户,防止跨租户互锁。
5.3 检索引擎层(OpenSearch/ES)
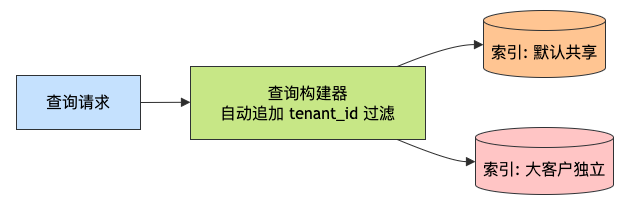
两种方案:
- 单索引 + 租户字段 + 强制过滤(默认):文档带
tenant_id,查询构建器统一追加过滤,禁止裸查询; - 按租户分索引(大客户):
sessions_t10086,查询路由到对应索引。
5.4 向量库层(Milvus / pgvector)
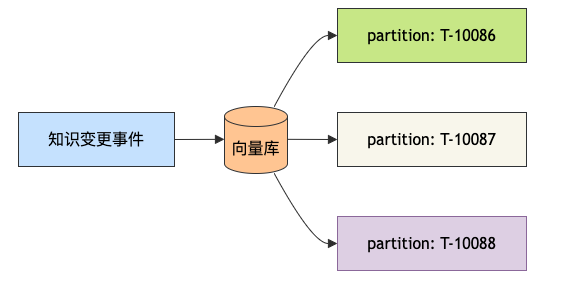
- 集合/分区按租户隔离:每个企业一个 collection 或 partition;
- 检索代码强制带租户过滤参数,框架层禁止"全库检索";
- 向量写入时校验数据归属租户与集合租户一致。
5.5 文件存储层(OSS/S3)
路径规范:{bucket}/{tenant_id}/{domain}/{yyyyMM}/{file_id}.{ext}
示例:cc-files/T-10086/avatar/202608/u900_1.png
cc-files/T-10086/session-attach/202608/s260830_001.jpg- 文件访问走预签名 URL,生成时绑定租户和有效期;
- 访问接口校验「请求租户 = 文件租户」;
- 删除租户时按前缀级联清理。
5.6 AI 层(大模型记忆与检索)
AI 记忆隔离时序图:

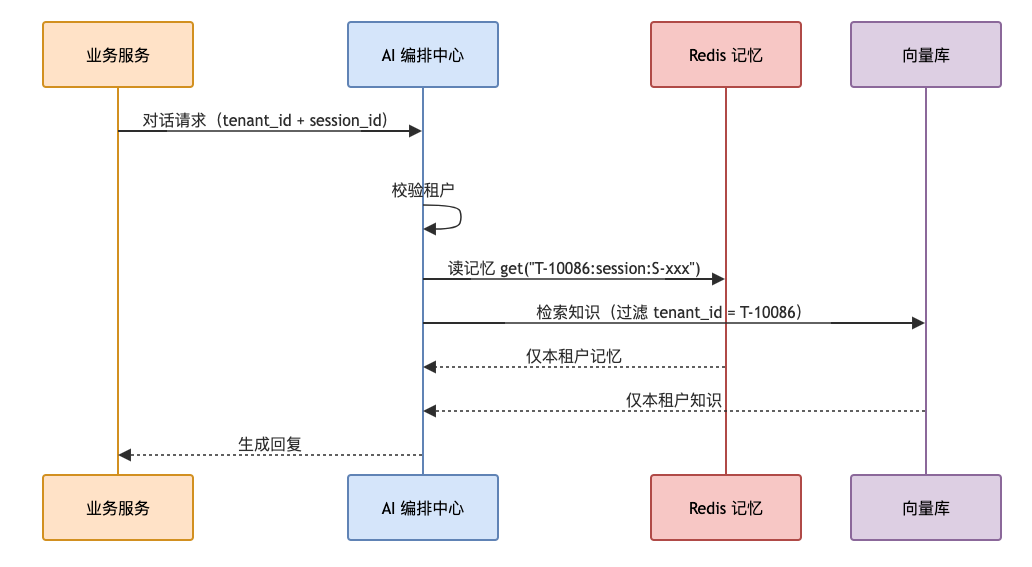
| AI 能力 | 隔离方式 |
|---|---|
| 会话记忆 | 记忆键带 tenant_id + session_id |
| 长期客户记忆 | 记忆键带 tenant_id + customer_id |
| RAG 知识检索 | 向量集合按租户隔离 + 查询强制过滤 |
| Prompt | 显式声明企业边界,只允许使用本企业知识 |
测试用例(必须):A 企业用户问 B 企业知识库里的问题,机器人必须回答"无法回答/不知道",绝不泄露 B 企业内容。
5.7 消息队列层
- 消息体必须带
tenant_id; - 消费端处理前校验租户字段完整;
- 按租户分片消费(大客户独立分区),一个租户消费失败不影响其他;
- 死信消息带租户,便于排查。
5.8 定时任务 / 批处理
- 所有批处理(日报、质检、归档)按租户分片执行;
- 单租户失败只重试该租户,不影响整批;
- 任务结果写库同样带租户。
6. 平台管理员/运营的特权访问
平台管理员和运营需要查看租户数据(审核、排查问题),但不能裸连数据库。
原则:受控 + 只读 + 留痕
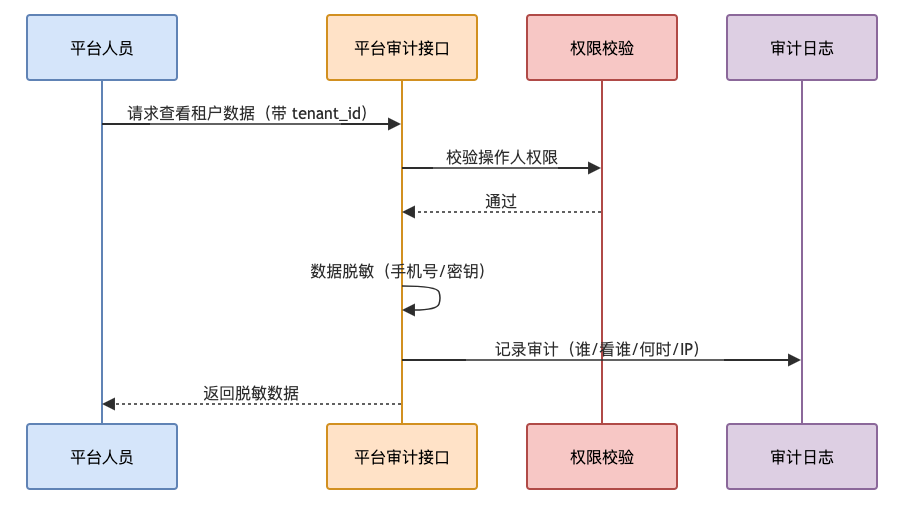
禁止:平台人员直接连业务库、绕过接口读取租户数据;必要排障需走审批流程。
7. 数据生命周期与租户清理
7.1 租户数据导出
- 只允许导出本企业数据(按 tenant_id 过滤);
- 导出走审批流(管理员审批 + 审计留痕);
- 导出文件落 OSS 专属目录,预签名限时访问。
7.2 租户注销/删除清理流程图
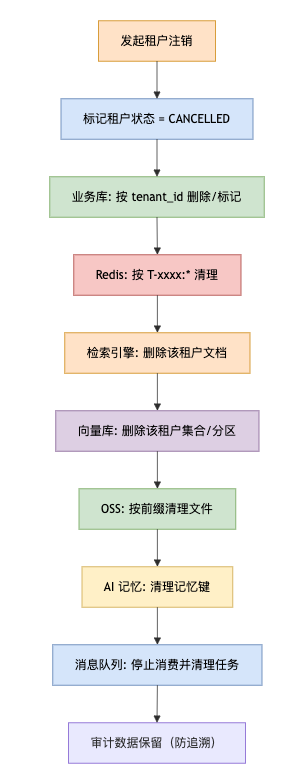
注意:合规要求(等保/GDPR)下,按客户协议决定物理删除还是保留审计数据;审计数据本身不删除。
7.3 归档
- 历史数据按租户归档,检索走检索引擎(同样带租户过滤);
- 归档任务按租户分片,失败隔离。
8. 隔离边界场景清单
| 场景 | 隔离要求 |
|---|---|
| 会话/消息查询 | 只查本租户 |
| 知识库检索 | 只查本租户(含 AI) |
| 客户画像 | 只读本租户 |
| 工单/质检/报表 | 只统计本租户 |
| 渠道密钥 | 只管理本租户渠道 |
| 账单/订单 | 只展示本租户 |
| 消息中心 | 只推送本租户消息 |
| 平台数据/AI 监控 | 平台特权通道 + 审计 |
| 跨租户搜索(管理端) | 仅平台特权通道,受控留痕 |
9. 安全测试与验证
9.1 跨租户越权拦截时序图
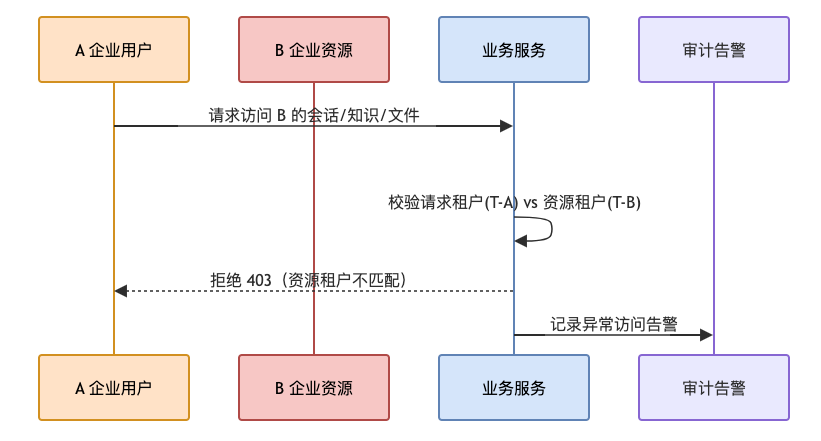
9.2 跨租户测试矩阵
准备 A、B 两个测试租户,逐接口验证:
| 用例 | 预期 |
|---|---|
| A 的 token 访问 B 的会话详情 | 403 / 404,看不到内容 |
| A 的 token 搜索 B 的知识库 | 无结果 |
| A 的 token 访问 B 的 OSS 文件 | 拒绝 |
| A 的 token 调 AI 问 B 的知识 | 回答"不知道" |
| A 的 token 查 B 的订单/账单 | 拒绝 |
| 绕过应用层直接构造 SQL 访问 B 数据 | RLS 拦截 |
| 修改请求头 X-Tenant-Id 越权 | 服务端以 token 解析为准,篡改无效 |
9.3 自动化与监控
- 跨租户用例进入自动化回归(每次发版必跑);
- 监控告警:同请求中出现「请求租户 ≠ 资源租户」立即告警并记录;
- RLS 策略变更走迁移脚本 + 测试。
10. 三层防线总结
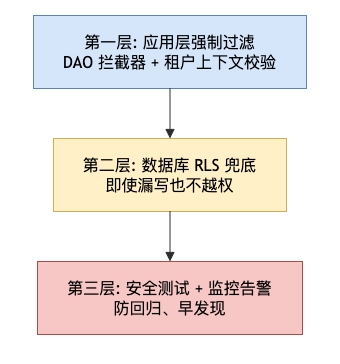
一句话:隔离靠的不是"约定",而是「应用层强制 + 数据库兜底 + 测试验证」三道防线,缺一不可。
11. 附录:租户上下文规范
请求头约定
| 头 | 说明 |
|---|---|
X-Tenant-Id | 租户 ID(网关从 token 解析注入) |
X-Request-Id | 全链路请求号(排查用) |
Authorization | 用户凭证 |
各层命名规范速查
| 层 | 规范 |
|---|---|
| PostgreSQL | 表带 tenant_id + RLS + 复合索引 |
| Redis | {tenant_id}:{域}:{业务ID} |
| ElasticSearch | 文档带 tenant_id + 强制过滤(或按租户分索引) |
| 向量库 | collection/partition 按租户 |
| OSS | {bucket}/{tenant_id}/{域}/{日期}/{文件} |
| 消息队列 | 消息带 tenant_id,按租户分片 |
| AI 记忆 | {tenant_id}:{session/customer}:{id} |